93 millions de dollars s’évaporent : comment des puces espionnes 4G ont été soudées dans des portefeuilles Ledger neufs
C’est le scénario catastrophe que tout amateur de sécurité matérielle redoutait sans jamais oser l’envisager. Pendant des années, le principe du cold storage reposait sur une certitude absolue : déconnecter physiquement ses clés privées d’Internet pour les rendre inaccessibles aux pirates. Mais que reste-t-il de cette promesse lorsque l’appareil est intercepté et piégé physiquement avant même d’arriver entre vos mains ? Selon plusieurs rapports d’analyse on-chain et des révélations documentées du secteur de la cybersécurité, plus de 93 millions de dollars en cryptomonnaies se sont volatilisés lors d’une attaque d’une sophistication chirurgicale ciblant des portefeuilles matériels Ledger.
L’autopsie matérielle : un circuit clandestin logé sous l’écran
L’affaire a éclaté après que plusieurs investisseurs ont constaté la vidange intégrale de portefeuilles pourtant neufs, configurés dans les règles de l’art sans jamais avoir exposé leur phrase secrète sur un ordinateur ou un smartphone. Face à l’incompréhension générale, des autopsies matérielles indépendantes, conduites notamment avec le concours de Mark Karpelès (ancien dirigeant de Mt. Gox), ont permis d’ouvrir les entrailles des appareils compromis. Ce qu’ils y ont découvert relève de l’espionnage d’État.
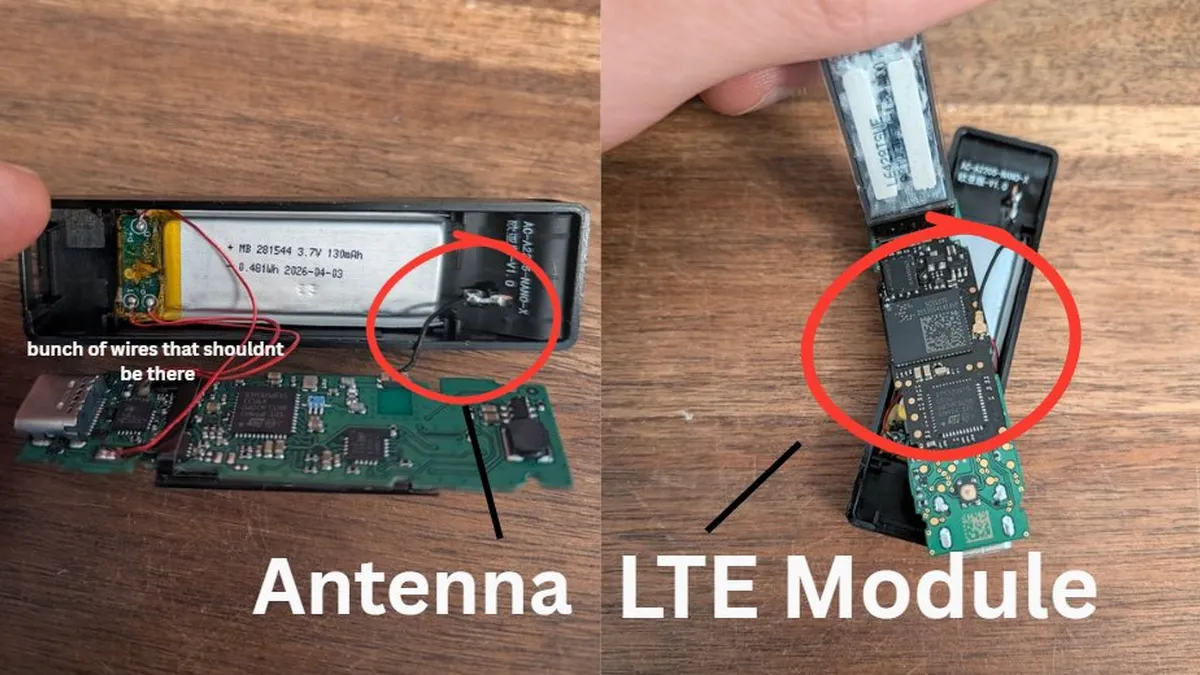
Dissimulé sous l’écran OLED du portefeuille, à l’emplacement exact habituellement occupé par la mousse de calage d’origine, les assaillants ont soudé un micro-circuit imprimé clandestin. Ce module miniature ne se contente pas d’espionner passivement : il embarque un microcontrôleur d’interception, une antenne discrète, ainsi qu’une puce cellulaire LTE équipée d’une carte eSIM active.
Comment la puce 4G intercepte et exfiltre la seed phrase
Le mode opératoire de ce cheval de Troie physique est aussi redoutable qu’invisible pour l’utilisateur. Lors de la première mise en route du portefeuille, l’utilisateur génère sa phrase de récupération de 24 mots (la seed phrase). C’est précisément à cet instant que le piège se referme : le composant pirate intercepte directement les signaux électriques acheminés vers l’afficheur OLED pendant que les mots apparaissent à l’écran.
Dès que les 24 mots ont défilé, la puce cellulaire s’active silencieusement. Via le réseau mobile 4G et grâce à son eSIM préconfigurée, le module pirate transmet l’intégralité de la clé secrète vers les serveurs de commande des attaquants. Le propriétaire n’a besoin d’aucune connexion réseau, ni même d’un accès Wi-Fi sur sa machine : la fuite s’opère par les ondes cellulaires dans le dos de la victime. Les pirates n’ont plus qu’à surveiller la blockchain et attendre que le portefeuille reçoive des fonds substantiels pour déclencher le siphonage automatique.
Le leurre parfait du Genuine Check officiel
Ce qui rend cette offensive particulièrement vicieuse, c’est son invisibilité logicielle totale. Les concepteurs de l’implant ont pris soin de ne pas toucher au composant central de sécurité de Ledger, le Secure Element (STMicroelectronics ST33), ni à son micrologiciel d’origine. Par conséquent, lorsque l’utilisateur branche son appareil et lance l’application officielle Ledger Live pour procéder à la vérification d’intégrité, le test officiel Genuine Check valide l’appareil avec succès.
L’acheteur voit s’afficher un badge d’authenticité irréprochable et pense légitimement détenir un coffre-fort numérique inviolable, ignorant que sa phrase de récupération est déjà archivée sur les serveurs des cybercriminels.
Vecteur de contamination et chaîne logistique compromise
Interpellé par cette découverte, Ledger a rapidement clarifié la situation. Les usines d’assemblage situées en France et les expéditions réalisées en direct depuis la boutique officielle sont rigoureusement saines et sécurisées. La contamination s’est produite en aval, au niveau de la chaîne de distribution d’un revendeur tiers agréé en Asie du Sud-Est, CryptoBilis (couvrant la Malaisie, l’Indonésie et les Philippines). Les appareils ont manifestement été interceptés, désassemblés, modifiés puis réemballés avant d’être expédiés aux clients finaux. Les ventes de ce distributeur ont été immédiatement interrompues.
La règle d’or pour votre matériel et vos accès sécurisés
Cet incident sans précédent démontre qu’aucune forteresse logicielle ne peut compenser une rupture d’intégrité physique. Tout comme pour les risques invisibles du matériel informatique d’occasion ou reconditionné, faire transiter des équipements critiques par des revendeurs intermédiaires ou des plateformes tierces constitue une prise de risque démesurée. Pour vos portefeuilles crypto comme pour vos clés d’authentification physique protégeant vos comptes et serveurs, l’achat en direct d’usine reste le seul rempart absolu contre la compromission logistique.
Vérifier les clés de sécurité physiques certifiées FIDO2 sur Amazon→
Quand les implants matériels parviennent à berner les outils d’audit cryptographique, la vigilance sur l’origine physique de chaque composant devient la première ligne de défense de tout utilisateur exigeant.
Retrouvez Pro-Gamer en priorité sur Google
Ajoutez pro-gamer.fr à vos sources préférées pour retrouver nos guides et actus directement dans votre flux Google Discover et vos résultats de recherche.
Consultant SEO depuis plus de 20 ans et entrepreneur du web, Charles 'Grimtag' Ronchain est le fondateur de Pro-Gamer.fr, Retrocharting.com et Gamescharting.com. Ancien joueur hardcore, streamer et collectionneur de jeux vidéo, il baigne dans l'industrie vidéoludique depuis plus de 15 ans, notamment comme consultant pour les plus grands comparateurs de prix de jeux vidéo. Passionné par la data, l'IA et les opportunités du numérique, il décrypte sur Pro-Gamer.fr les métiers du jeu vidéo, la monétisation (streaming, e-sport, création de contenu) et le matériel gaming avec un regard d'expert de terrain.