Faille de sécurité sur les Radeon RX 7000 : pourquoi une simple mise à jour des pilotes ne suffira pas
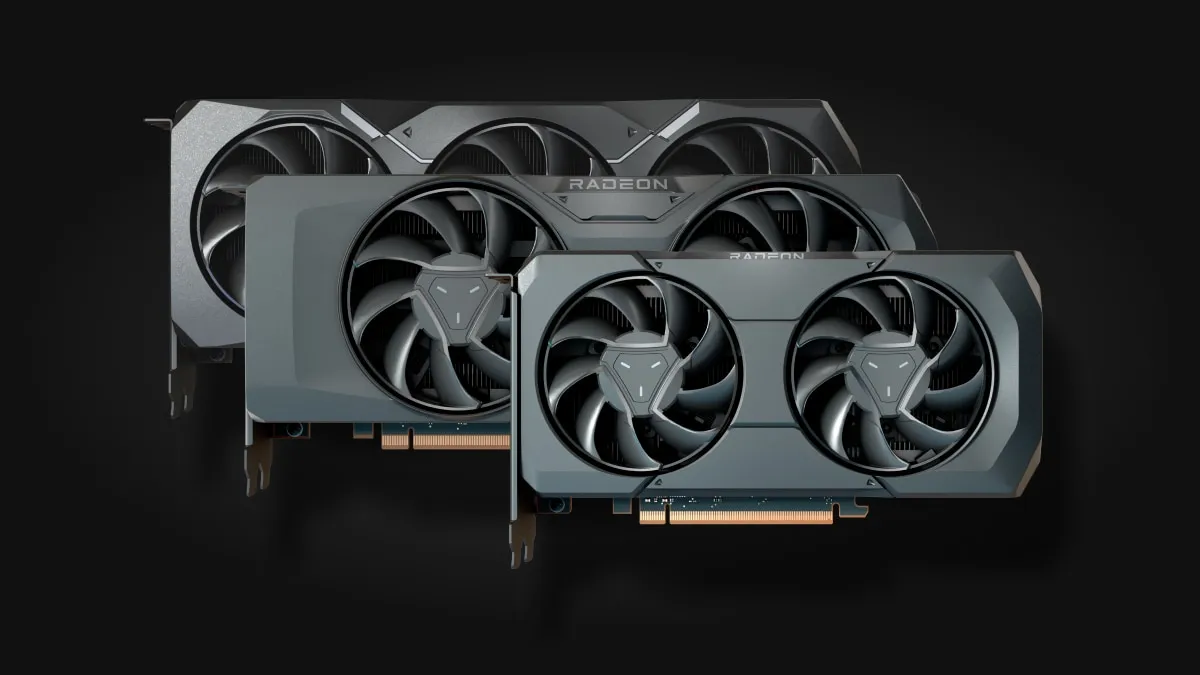
Si vous possédez une carte graphique AMD de génération actuelle, votre routine habituelle de mise à jour va devoir changer. AMD vient de confirmer le déploiement de correctifs de sécurité critiques pour l’ensemble de sa gamme Radeon RX 7000 de bureau, mais ce patch ne passera pas par l’application classique Adrenalin.
Contrairement aux correctifs mensuels distribués par le fabricant, cette alerte touche directement le micrologiciel interne de la carte. Pour combler la brèche, vous devrez flasher le VBIOS de votre composant.
Une alerte qui touche l’ensemble des cartes RDNA 3
Le bulletin de sécurité, répertorié par les constructeurs partenaires sous la référence technique AMD-SN-6023, ne fait aucune exception au sein du catalogue grand public.
Les modèles d’entrée de gamme comme la Radeon RX 7600 et la RX 7600 XT sont concernés au même titre que les références plus musclées, incluant les RX 7700 XT, RX 7800 XT, RX 7900 GRE, RX 7900 XT et le fleuron RX 7900 XTX. Toutes les puces basées sur l’architecture RDNA 3 pour PC fixes partagent le même composant logique vulnérable.
Les premiers fabricants partenaires à réagir ont été Sapphire et Gigabyte. Leurs centres de téléchargement respectifs ont commencé à mettre en ligne des fichiers de VBIOS révisés ces dernières heures, incitant les propriétaires à appliquer ce nouveau firmware.
Pourquoi vos pilotes Adrenalin ne vous protègent pas
Le point le plus sensible pour les joueurs réside dans la nature même de la correction. Les pilotes graphiques AMD Software : Adrenalin Edition gèrent la couche logicielle entre le système d’exploitation et la carte, mais ils n’écrivent pas dans la mémoire morte du GPU.
Pour neutraliser définitivement la faille AMD-SN-6023, le code corrigé doit être gravé directement dans la puce EEPROM de la carte graphique. Télécharger la dernière version des pilotes d’affichage laisse donc le microprogramme sous-jacent dans son état initial.
Pour l’heure, AMD se veut rassurant sur la menace immédiate. L’entreprise indique qu’aucune attaque active ni méthode d’exploitation n’a été détectée en conditions réelles à ce jour.
Alors que la valeur de nos composants est de plus en plus surveillée dans un marché où les cartes graphiques ne baissent plus en magasin, préserver l’intégrité matérielle de sa configuration reste un réflexe indispensable.
La marche à suivre pour sécuriser sa carte graphique
Si vous souhaitez appliquer le correctif, ne cherchez pas d’option automatique dans Windows. La démarche dépend exclusivement de la marque exacte de votre carte (Sapphire, PowerColor, Gigabyte, Asus, ASRock ou modèle de référence AMD).
Vous devez vous rendre sur la page d’assistance de votre modèle précis, dans la section micrologiciel ou BIOS. La plupart des partenaires fournissent désormais des utilitaires sous Windows qui automatisent le processus en quelques secondes.
Pensez toutefois à exporter une copie de sauvegarde de votre VBIOS d’origine avec un outil comme GPU-Z avant toute manipulation. Une coupure de courant pendant l’écriture du firmware peut bloquer définitivement une carte dépourvue de double BIOS.
Mon avis sur ce déploiement de sécurité
Voir un constructeur déployer des correctifs de VBIOS pour toute une génération de GPU grand public reste un événement très rare dans le monde du matériel PC. Cela prouve que la faille AMD-SN-6023 se situe à un niveau d’exécution suffisamment bas pour inquiéter les ingénieurs de la marque.
La réaction des marques partenaires est rapide et rassurante, mais le manque de visibilité d’un flash de BIOS risque de laisser des millions de joueurs non informés sur leur firmware vulnérable. Si votre machine est connectée au quotidien à des réseaux non sécurisés, prenez vingt minutes ce week-end pour vérifier le site de votre fabricant et appliquer ce patch.
Retrouvez Pro-Gamer en priorité sur Google
Ajoutez pro-gamer.fr à vos sources préférées pour retrouver nos guides et actus directement dans votre flux Google Discover et vos résultats de recherche.
Consultant SEO depuis plus de 20 ans et entrepreneur du web, Charles 'Grimtag' Ronchain est le fondateur de Pro-Gamer.fr, Retrocharting.com et Gamescharting.com. Ancien joueur hardcore, streamer et collectionneur de jeux vidéo, il baigne dans l'industrie vidéoludique depuis plus de 15 ans, notamment comme consultant pour les plus grands comparateurs de prix de jeux vidéo. Passionné par la data, l'IA et les opportunités du numérique, il décrypte sur Pro-Gamer.fr les métiers du jeu vidéo, la monétisation (streaming, e-sport, création de contenu) et le matériel gaming avec un regard d'expert de terrain.