Pokémon HOME, Pokémon Champions et Umamusume coupés en urgence : la faille critique PHP2Shell paralyse les serveurs
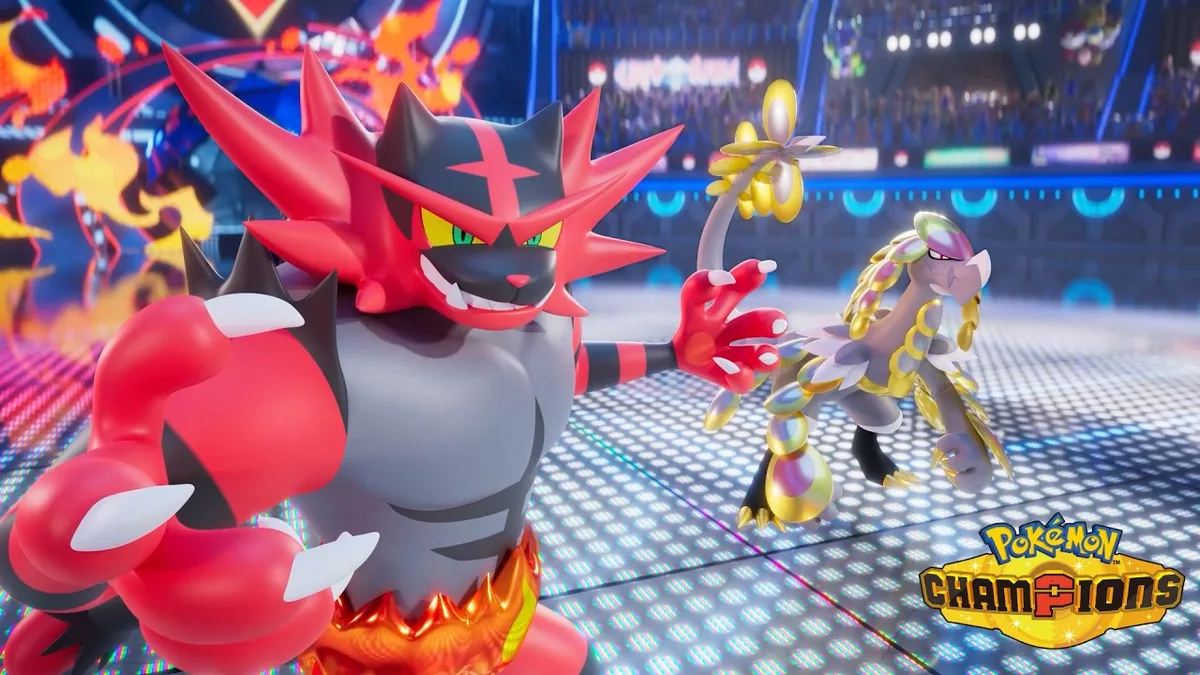
Quelques heures seulement après les fortes perturbations observées sur l’infrastructure de Valve, une vague mondiale de maintenances d’urgence frappe de plein fouet les géants japonais du jeu en ligne ce 21 octobre 2026. De Pokémon HOME et Pokémon Champions jusqu’à Umamusume : Pretty Derby et Granblue Fantasy, les éditeurs débranchent préventivement leurs serveurs pour colmater en urgence la faille critique « PHP2Shell » (CVE-2026-109618 et CVE-2026-109619).
Pokémon HOME, Sleep, Champions et les titres Cygames mis sous cloche
Si vous avez tenté de transférer vos créatures, de synchroniser votre sommeil ou de lancer vos entraînements quotidiens cet après-midi, vous êtes probablement tombé sur un écran de maintenance imprévu sans heure de retour annoncée. Du côté de The Pokémon Company, plusieurs piliers de l’écosystème connecté ont été mis hors ligne coup sur coup : Pokémon HOME, Pokémon Sleep ainsi que le titre compétitif Pokémon Champions affichent tous une indisponibilité temporaire le temps de sécuriser leurs passerelles réseau.
Même constat chez l’éditeur japonais Cygames, qui a officiellement confirmé la coupure préventive de ses principaux jeux-services afin d’appliquer des correctifs de sécurité urgents sur son infrastructure serveur. Sont directement concernés par cette mise sous cloche :
- Umamusume : Pretty Derby (versions mobile et PC) ;
- Granblue Fantasy ;
- Shadowverse : Worlds Beyond ;
- Princess Connect! Re:Dive.
Les équipes techniques précisent qu’il s’agit d’une mesure strictement préventive visant à protéger les bases de données dorsales. Les comptes des joueurs, les historiques de progression, les boîtes de stockage cloud et les monnaies virtuelles ne sont pas compromis et seront intégralement retrouvés dès la réouverture des serveurs.

Anatomie de PHP2Shell (CVE-2026-109618 et CVE-2026-109619) : pourquoi les éditeurs coupent tout
À l’origine de ce black-out coordonné se trouve la divulgation prématurée d’une double vulnérabilité d’exécution de code à distance (RCE) pré-authentification affectant le moteur d’exécution du langage PHP (de la version 5.4 jusqu’à la branche 8.5.11). Baptisée collectivement PHP2Shell et dotée d’un score de sévérité critique CVSS de 9.2 sur 10, cette faille se décompose en deux vecteurs majeurs au cœur de la gestion mémoire du runtime :
- CVE-2026-109618 (Corruption mémoire Out-of-Memory) : lorsqu’une requête lourde (comme l’analyse de formulaires
multipart/form-data) dépasse la limite de mémoire allouée (memory_limit), PHP interrompt brutalement l’exécution via la fonction Clongjmp()alors que certaines structures internes ne sont que partiellement initialisées. La routine de nettoyage tente alors de libérer des pointeurs invalides, ouvrant la voie à l’exécution de code arbitraire sans authentification. - CVE-2026-109619 (Use-After-Free sur l’état global) : au sein des processus persistants comme les workers PHP-FPM, une erreur fatale peut laisser subsister des états internes (sessions, métadonnées OPcache) après la libération de leur bloc mémoire. La requête suivante traitée par le même worker hérite alors de ces pointeurs corrompus.
Les outils d’exploitation ayant fuité publiquement avant que les administrateurs système n’aient eu le temps d’appliquer les correctifs d’urgence publiés ce 21 octobre par le PHP Group (versions PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35), les agences internationales de cybersécurité comme le CERT-EU ont recommandé de couper immédiatement l’accès public aux serveurs exposés. C’est cette même onde de choc qui a provoqué plus tôt dans la journée la panne mondiale du Steam Store et l’erreur E502 L2 pendant le déploiement des patchs de sécurité.
Mon banc d’essai
Quand on examine l’architecture réseau des grands jeux mobiles et applications compagnons japonaises, on comprend immédiatement pourquoi la réaction de The Pokémon Company et de Cygames a été aussi radicale. Depuis l’époque héroïque de Granblue Fantasy jusqu’aux API modernes de synchronisation de Pokémon HOME et Pokémon Champions, une immense partie des passerelles d’authentification, de gestion de sessions et de distribution de récompenses au Japon repose sur des clusters PHP-FPM à très haute concurrence.
Or, la particularité redoutable de la faille CVE-2026-109619 est justement de cibler la réutilisation mémoire des workers PHP-FPM entre deux requêtes HTTP successives. Face à un exploit pré-authentification déjà en circulation qui ne nécessite aucun identifiant joueur pour corrompre un processus serveur, un simple pare-feu applicatif (WAF) ne suffit pas toujours à garantir une étanchéité absolue. Débrancher l’accès public pendant quelques heures pour recompiler les conteneurs vers PHP 8.3.36 ou 8.4.27 et purger les pools de workers est, de mon point de vue d’architecte système, la décision la plus responsable que ces studios pouvaient prendre pour protéger nos sauvegardes.
Retrouvez Pro-Gamer en priorité sur Google
Ajoutez pro-gamer.fr à vos sources préférées pour retrouver nos guides et actus directement dans votre flux Google Discover et vos résultats de recherche.
Passionné de hardware et de jeu vidéo, Arthur « Heimdall » navigue entre la France et l'Angleterre où il travaille dans la vente de solutions logicielles B2B. Diplômé d'école de commerce et passionné de bancs d'essai, il monte et démonte des PC depuis son enfance, traquant chaque degré thermique et chaque milliseconde de latence d'affichage. Joueur éclectique passé par Assassin's Creed et Roblox, c'est sur les raids de World of Warcraft qu'il a rencontré Grimtag et Chaya avant de rejoindre l'aventure Pro-Gamer.