11,7 millions de comptes CAPCOM ID compromis : adresses IP, e-mails et ce que contient la fuite chez Capcom
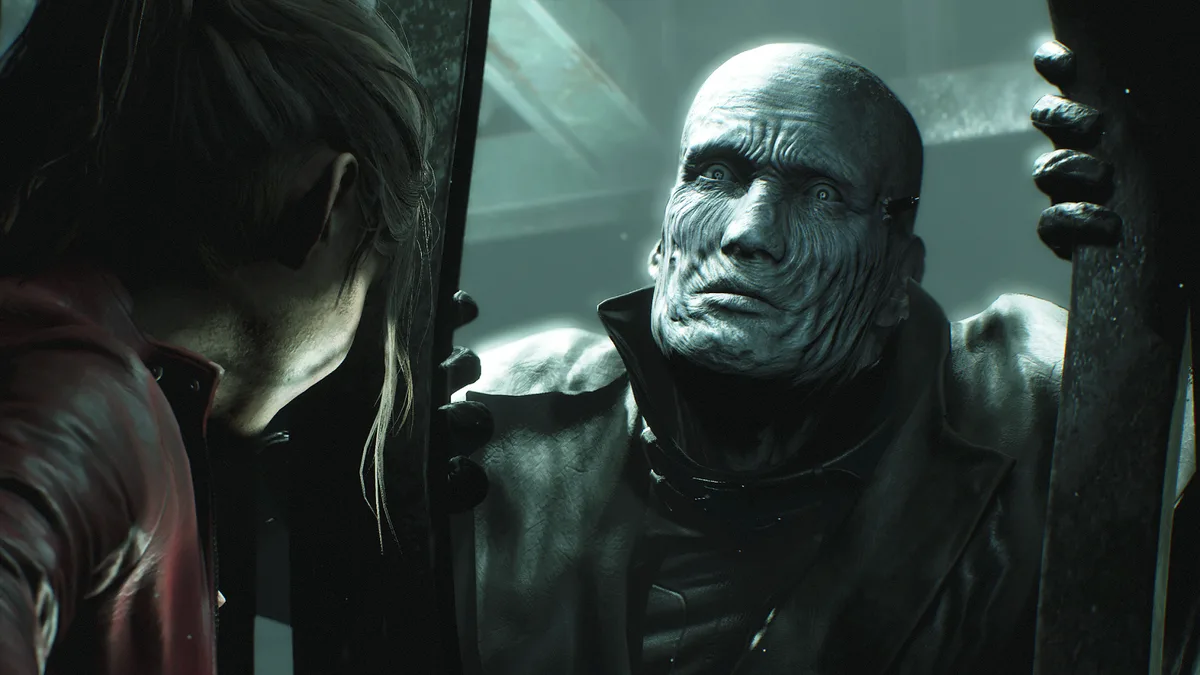
L’éditeur japonais Capcom vient d’officialiser une cyberattaque d’ampleur mondiale visant son portail de comptes unifiés CAPCOM ID. Selon le communiqué d’excuses publié par la firme d’Osaka le 22 octobre 2026, un accès non autorisé perpétré par un tiers a compromis les données de exactement 11 774 247 comptes à travers le monde. Si vous avez créé un profil pour jouer en ligne à Street Fighter 6, Monster Hunter Wilds, Exoprimal ou lier vos sauvegardes Resident Evil sur PC et consoles, votre adresse e-mail et votre dernière adresse IP figurent très probablement dans le périmètre de l’incident.
11 774 247 profils exposés, 196 mots de passe modifiés et 43 fiches complètes
D’après le rapport d’investigation interne dévoilé par Capcom, les premières activités suspectes sur le réseau ont été repérées le 19 octobre 2026. Après avoir bloqué les connexions illégitimes et monté une cellule de crise dès le 20 octobre, l’entreprise a notifié l’intrusion le 21 octobre à la Police préfectorale d’Osaka ainsi qu’à la Commission japonaise de protection des informations personnelles.
Le bilan technique dressé par les équipes de sécurité se divise en trois niveaux d’exposition bien distincts :
- 11 774 247 comptes mondiaux touchés : pour l’ensemble de ces profils, les assaillants ont pu accéder à l’adresse e-mail enregistrée ainsi qu’aux métadonnées système associées au compte (date et heure de création du profil, date et heure de la dernière connexion, nombre total de connexions enregistrées et adresse IP cliente utilisée lors de la dernière session).
- 196 comptes victimes d’une modification de mot de passe : bien que Capcom affirme n’avoir relevé aucune preuve d’une fuite massive des mots de passe définis par les joueurs, l’intrus est parvenu à modifier frauduleusement le mot de passe de connexion sur 196 profils spécifiques. L’éditeur a immédiatement invalidé et réinitialisé d’office les accès de ces 196 comptes.
- 43 profils exposant des données d’état civil : sur un sous-ensemble restreint de 43 comptes, des informations personnelles supplémentaires ont été consultées, incluant la date de naissance, le genre, le pays ou la région de résidence et le pseudonyme (nickname).
Aucune carte bancaire compromise, mais toute la galaxie en ligne concernée
Point rassurant confirmé par la direction de Capcom : le service CAPCOM ID ne stocke aucune donnée de carte bancaire ni coordonnée financière, écartant tout risque de prélèvement frauduleux direct issu de cette base. Les serveurs de jeu et les fonctionnalités multijoueurs sont par ailleurs restés opérationnels sans interruption tout au long de l’intervention technique.
Cette brèche intervient toutefois alors que l’écosystème en ligne de l’éditeur tourne à plein régime, entre les événements de Monster Hunter Wilds, le circuit compétitif de Street Fighter 6 et le déploiement récent du correctif 4.1 de Dragon’s Dogma 2: Dark Arisen. Six ans après la lourde attaque par rançongiciel de novembre 2020 qui avait exposé près de 390 000 dossiers internes, l’entreprise japonaise subit ici une fuite d’une échelle trente fois supérieure en nombre d’adresses e-mail touchées.
Comment savoir si vous faites partie des 11,7 millions de joueurs et que faire ?
Capcom a entamé l’envoi de notifications individuelles par courrier électronique à l’ensemble des titulaires des comptes impactés. Néanmoins, l’acheminement de près de 11,8 millions de messages prend du temps et de nombreux courriels risquent d’être retenus par les filtres anti-spam. Comme le portail ne propose aucun moteur de vérification publique où saisir son adresse, la règle de prudence est simple : si vous possédez un compte CAPCOM ID actif ou ancien, considérez par défaut que votre adresse e-mail et votre dernière adresse IP ont été exposées.
Cette semaine noire pour les infrastructures nippones, déjà marquée par les 18 heures de coupure d’urgence sur Final Fantasy XIV liées à une faille serveur, appelle plusieurs réflexes immédiats pour protéger vos accès :
- Ne cliquez sur aucun lien reçu par e-mail : avec 11,7 millions d’adresses associées à des habitudes de connexion gaming dans la nature, les campagnes d’hameçonnage (phishing) imitant les alertes de sécurité de Capcom vont se multiplier. Rendez-vous manuellement sur le portail officiel
cid.capcom.comdepuis votre navigateur. - Renouvelez votre mot de passe CAPCOM ID : même si seuls 196 mots de passe ont été altérés lors de l’intrusion, changez votre sésame par précaution et assurez-vous qu’il est unique.
- Vérifiez vos comptes liés (Steam, PlayStation, Xbox, Nintendo) : activez systématiquement l’authentification à deux facteurs (2FA) sur votre boîte mail principale ainsi que sur les plateformes consoles et PC rattachées à votre profil Capcom.

Mon avis : le revers amer des comptes éditeurs obligatoires
C’est exactement pour cette raison que la multiplication des comptes tiers obligatoires finit par exaspérer les joueurs. Pour lancer une simple partie en cross-play ou récupérer un bonus cosmétique sur Steam, PS5 ou Switch 2, chaque éditeur exige désormais l’inscription à son propre portail maison. Quand une base centralisant 11,7 millions d’adresses e-mails, d’horodatages de connexion et d’adresses IP finit par céder, ce sont les joueurs qui héritent du risque de phishing ciblé pendant des années. Si Capcom a eu le mérite de communiquer les chiffres précis sous 72 heures après détection, il est grand temps que l’industrie cesse d’imposer une création de compte superflue là où l’authentification native de nos consoles et de Steam suffit amplement.
Retrouvez Pro-Gamer en priorité sur Google
Ajoutez pro-gamer.fr à vos sources préférées pour retrouver nos guides et actus directement dans votre flux Google Discover et vos résultats de recherche.
Consultant SEO depuis plus de 20 ans et entrepreneur du web, Charles 'Grimtag' Ronchain est le fondateur de Pro-Gamer.fr, Retrocharting.com et Gamescharting.com. Ancien joueur hardcore, streamer et collectionneur de jeux vidéo, il baigne dans l'industrie vidéoludique depuis plus de 15 ans, notamment comme consultant pour les plus grands comparateurs de prix de jeux vidéo. Passionné par la data, l'IA et les opportunités du numérique, il décrypte sur Pro-Gamer.fr les métiers du jeu vidéo, la monétisation (streaming, e-sport, création de contenu) et le matériel gaming avec un regard d'expert de terrain.