Accès complet aux fichiers PC et module LookLoot caché : pourquoi le launcher de mashups IA Melty inquiète sur Elden Ring et Minecraft
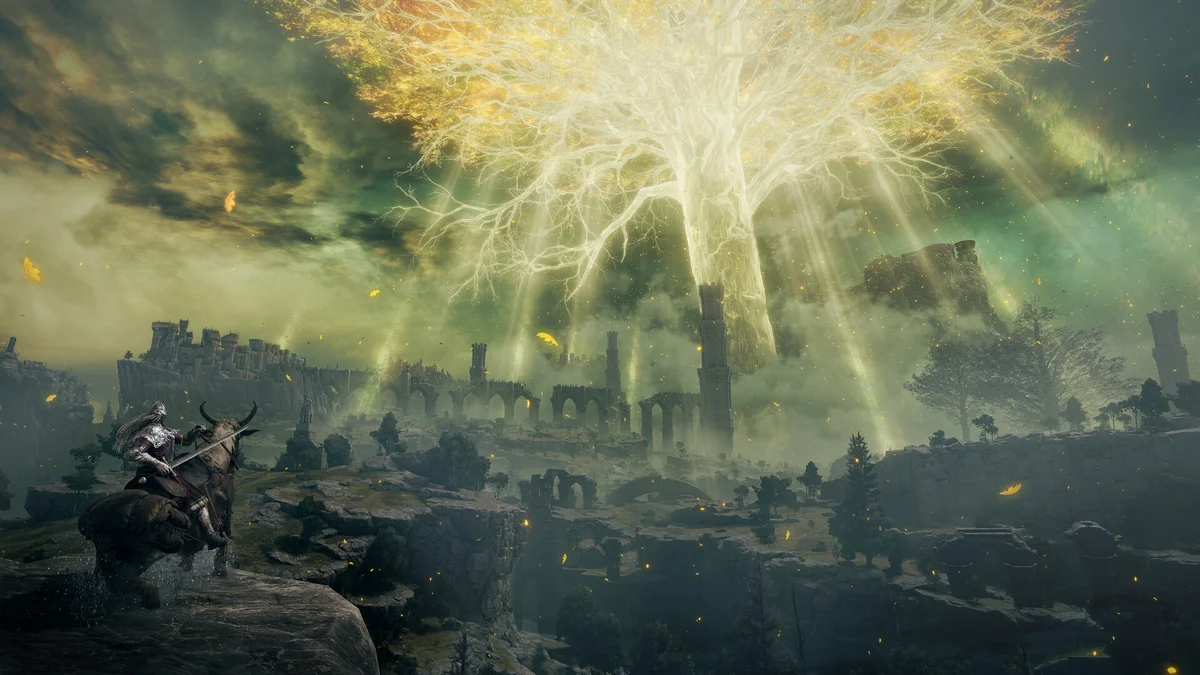
Ces dernières semaines, les réseaux sociaux ont été inondés de séquences virales montrant des croisements improbables générés avec l’aide de l’intelligence artificielle : miner des blocs de Minecraft en plein cœur de l’Entre-Terre d’Elden Ring, ou importer les combats exigeants de FromSoftware dans les contrées de Skyrim. Surfant sur cet engouement, un nouveau launcher gratuit pour Windows baptisé Melty promet désormais de lancer ces fusions hybrides en un seul clic. Mais l’examen minutieux de ses conditions d’utilisation et le démontage de son installateur par la communauté révèlent un envers du décor nettement plus préoccupant pour la sécurité de votre PC.
Un accès profond aux disques durs et l’ombre du module d’enregistrement LookLoot
Édité par la société Stella Montis Inc. (enregistrée dans le Delaware), Melty se présente sur son portail officiel comme un outil permettant de fusionner deux titres déjà possédés par le joueur sans avoir à manipuler manuellement des archives de mods. Si l’expérimentation rappelle l’exploit artisanal du moddeur qui avait réussi à faire tourner Minecraft directement dans GTA 5 avec vol en Élytres, l’industrialisation de ces mashups via un client dédié exige des privilèges système redoutables.
Selon la section 4 des Conditions Générales d’Utilisation de Melty (mises à jour le 18 octobre 2026), l’installation du client autorise explicitement le logiciel à scanner vos disques et répertoires pour identifier vos jeux et leurs versions, télécharger des chargeurs tiers et des outils de compilation, écrire et modifier des fichiers directement dans vos dossiers d’installation, compiler du code localement sur votre machine, exécuter des programmes autonomes et se mettre à jour automatiquement en arrière-plan. Plus troublant encore, la politique de confidentialité (datée du 12 octobre 2026) indique que l’application enregistre un replay visuel de sa propre fenêtre et des clics effectués durant les premiers jours d’utilisation ou lors d’erreurs d’exécution.
L’alerte est montée d’un cran lorsque le développeur indépendant connu sous le pseudonyme Wubbity a désassemblé l’installateur de Melty (version v1.0.33). D’après son analyse technique, le programme embarquait sous le capot l’architecture rebaptisée de LookLoot, une application initialement conçue pour capturer la vidéo du gameplay ainsi que les entrées clavier et manette des joueurs afin de constituer des bases de données d’entraînement pour l’intelligence artificielle. Tout en précisant qu’il ne s’agit pas d’un logiciel malveillant voleur de mots de passe au sens strict, Wubbity souligne que cette version livrait un pipeline dormant de capture de gameplay déclenchable à distance par le site web, sans que les utilisateurs n’en aient été avertis.
Clauses d’exclusivité de 12 mois, agents de code IA et plafond de responsabilité à 100 dollars
Au-delà de la télémétrie, le contrat juridique de Stella Montis Inc. enferme les créateurs de mods dans un verrouillage inédit. Melty encourage en effet les utilisateurs à connecter directement leurs agents de programmation par IA pour générer et publier des mashups, prolongeant la déferlante actuelle où le vibe coding par IA fait exploser le nombre de sorties sur Steam en 2026. Mais la section 7 des conditions d’utilisation impose une clause d’exclusivité draconienne : tout créateur qui publie un mashup sur Melty cède une licence mondiale exclusive qui lui interdit de distribuer son travail (ou toute version modifiée, renommée ou portée) sur une autre plateforme comme Nexus Mods, Modrinth ou CurseForge. Même si l’auteur supprime son projet de Melty, cette interdiction demeure active pendant 12 mois après le retrait.
Parallèlement, les sections 16 à 18 déchargent complètement l’entreprise en cas de corruption de sauvegardes, de perte de données ou de bannissement de compte en ligne (alors que l’injection de fichiers dans Elden Ring ou Minecraft interfère directement avec les vérifications d’intégrité et les systèmes anti-triche). La responsabilitè financière maximale de Stella Montis Inc. est plafonnée à 100 dollars, tandis que le joueur s’engage à indemniser la société, frais d’avocats inclus, en cas de litige lié à ses publications ou à l’hébergement de sessions multijoueurs (lesquelles partagent directement l’adresse IP et le port réseau de l’hôte aux participants).
La recherche IA en bac à sable face aux dérives des launchers grand public
Cette controverse autour des mashups bricolés par IA survient au moment même où l’expérimentation scientifique encadrée franchit un cap historique sur le titre de Mojang. Dans une étude mise en ligne le 15 octobre et détaillée par le chercheur Maxence Faldor, une équipe de Google DeepMind a démontré que quatre agents autonomes propulsés par le modèle Gemini 4 Argon ont réussi à terminer Minecraft de bout en bout et à abattre l’Ender Dragon en 27 heures sans la moindre intervention humaine.
Lâchés sur une carte générée aléatoirement, les quatre agents se sont réparti les rôles via la messagerie du jeu en moins de dix minutes : fabrication d’outils, collecte de nourriture, minage de diamants et construction du portail du Nether. Sans jamais analyser de pixels ni simuler de touches, chaque agent écrivait et débugguait ses propres scripts via la bibliothèque open-source Mineflayer, sous la surveillance d’un cinquième agent observateur chargé de certifier l’absence de triche. Malgré 605 morts cumulées (dont 69 durant les 14 heures d’assaut pour détruire les dix cristaux de soin et vaincre le dragon), tout s’est déroulé dans un environnement de recherche strictement isolé, à l’opposé d’un exécutable tiers demandant un accès complet aux dossiers d’un PC personnel.
Où trouver les versions officielles d’Elden Ring et de Minecraft au meilleur prix ?
Plutôt que de compromettre l’intégrité de vos répertoires système ou vos identifiants Microsoft et Steam sur un client tiers aux clauses asymétriques, privilégiez toujours les éditions officielles et les gestionnaires de mods open-source audités de longue date par la communauté :
Mon banc d’essai : pourquoi je refuse d’accorder un blanc-seing système pour un simple mod
Mon banc d’essai : Quand j’examine les permissions exigées par Melty sous Windows, tous mes voyants d’alerte s’allument. Autoriser un launcher fraîchement sorti à parcourir l’ensemble de mes disques, à injecter des binaires compilés par des agents IA dans mes dossiers de jeu et à stocker localement mes jetons d’authentification, tout en embarquant les fondations techniques d’un outil de capture d’entrées comme LookLoot, représente un risque disproportionné. Si vous tenez à modder vos jeux en toute sécurité, passez par des dépôts transparents et ne confiez jamais les clés de votre machine à un client tout-en-un dont le contrat vous interdit tout recours sérieux.
Retrouvez Pro-Gamer en priorité sur Google
Ajoutez pro-gamer.fr à vos sources préférées pour retrouver nos guides et actus directement dans votre flux Google Discover et vos résultats de recherche.
Passionné de hardware et de jeu vidéo, Arthur « Heimdall » navigue entre la France et l'Angleterre où il travaille dans la vente de solutions logicielles B2B. Diplômé d'école de commerce et passionné de bancs d'essai, il monte et démonte des PC depuis son enfance, traquant chaque degré thermique et chaque milliseconde de latence d'affichage. Joueur éclectique passé par Assassin's Creed et Roblox, c'est sur les raids de World of Warcraft qu'il a rencontré Grimtag et Chaya avant de rejoindre l'aventure Pro-Gamer.