Faille critique sur OBS Studio : un simple message dans le chat Twitch peut pirater votre PC de stream
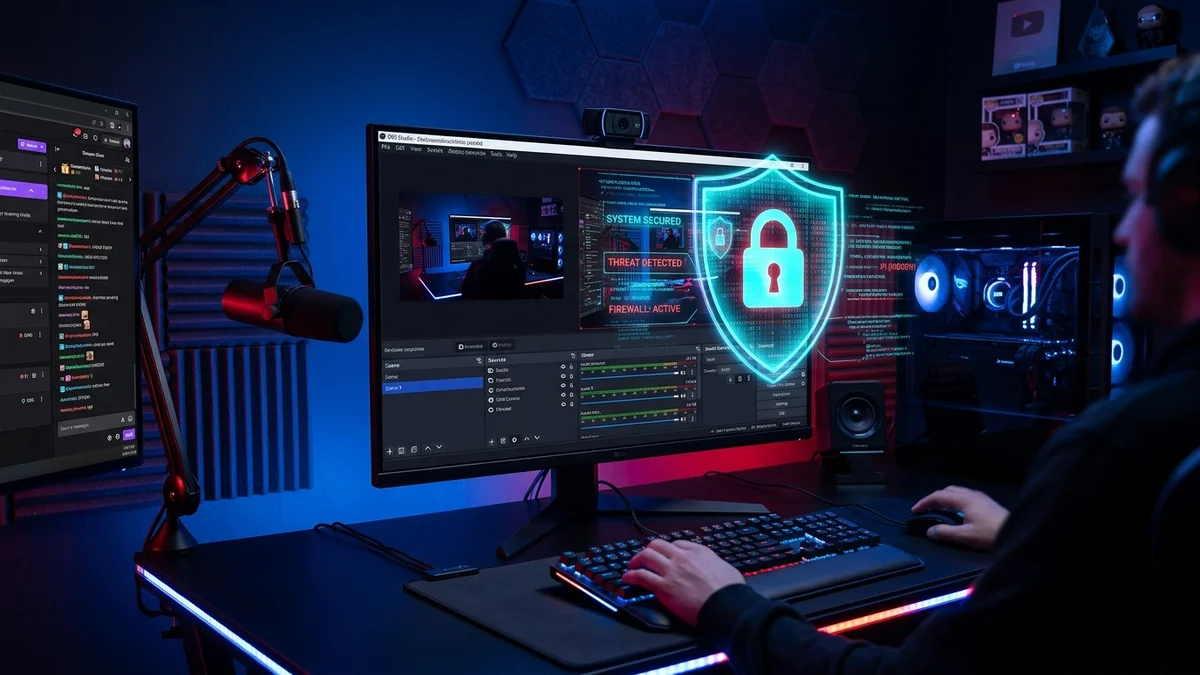
C’est sans doute le pire cauchemar de n’importe quel créateur de contenu en direct.
Des chercheurs en cybersécurité viennent de révéler l’existence d’une vulnérabilité majeure affectant OBS Studio, permettant l’exécution de code malveillant à distance via un simple message envoyé dans le chat.
Comment une ligne de texte peut prendre le contrôle de votre machine
L’attaque repose sur une combinaison particulièrement redoutable entre deux éléments du setup de stream.
D’un côté, les overlays de chat personnalisés (Streamlabs, Streamelements ou widgets web intégrés) souffrent d’une injection de script XSS lorsqu’ils affichent des caractères spéciaux non filtrés.
De l’autre, la source navigateur native d’OBS Studio tournait jusqu’à présent avec le bac à sable (sandbox) Chromium désactivé par défaut.
En exploitant la faille mémoire CVE-2024-7971 présente dans les anciennes versions de Chromium, un pirate peut sortir du cadre du navigateur web et exécuter des commandes arbitraires directement sur le système d’exploitation Windows du streamer.
Les versions concernées et la réponse d’urgence des développeurs
Toutes les versions d’OBS Studio égales ou antérieures à la version 32.2.2 sont directement exposées à cette menace.
Le projet open-source a déjà déployé des correctifs d’urgence et finalise le lancement d’OBS Studio 33, qui réintègre un bac à sable strict et isole désormais les répertoires de plugins tiers pour empêcher toute contamination globale.
Cette annonce rappelle l’importance de sécuriser son environnement de diffusion, notamment pour les configurations exploitant des cartes d’acquisition HDMI 2.1 et des flux multi-sources où les réseaux locaux sont interconnectés.
Les réflexes immédiats pour protéger votre live
Si vous diffusez régulièrement, deux actions doivent être appliquées avant votre prochain direct.
Mettez immédiatement à jour OBS Studio vers la dernière révision stable dès son apparition dans les notifications du logiciel.
En attendant, désactivez temporairement les overlays de chat tiers injectés via URL brute, ou restreignez leur affichage aux seuls messages des abonnés vérifiés.
Alors que la pratique du multistreaming simultané sur Twitch, Kick et TikTok multiplie les canaux d’entrée non modérés, la vigilance sur les outils d’affichage interactifs devient un impératif absolu pour les créateurs.
L’avis de Grimtag : préservez votre setup pour ne pas compliquer un métier déjà difficile
En tant qu’ancien streamer, même si je suis actuellement en stand-by en attendant de retrouver du temps libre entre la charge de travail et la vie de famille, je sais pertinemment à quel point ce métier demande de l’énergie au quotidien. J’espère d’ailleurs reprendre les lives un jour, car la passion ne disparaît jamais vraiment.
Mais s’il y a bien une leçon essentielle, c’est l’absolue nécessité de tout vérifier et de maintenir ses logiciels à jour. Se retrouver avec un malware, perdre sa configuration de scènes ou devoir réinstaller sa machine à zéro après des mois d’efforts représente un gâchis et une perte de temps monumentale.
Soyez vigilants avec vos outils. L’activité de créateur de contenu est déjà suffisamment complexe et éprouvante, ne la rendez pas plus difficile en négligeant la sécurité de votre environnement de travail. Bon courage à tous, et que le dieu du follow veille sur vos streams ! 😉
Retrouvez Pro-Gamer en priorité sur Google
Ajoutez pro-gamer.fr à vos sources préférées pour retrouver nos guides et actus directement dans votre flux Google Discover et vos résultats de recherche.
Consultant SEO depuis plus de 20 ans et entrepreneur du web, Charles 'Grimtag' Ronchain est le fondateur de Pro-Gamer.fr, Retrocharting.com et Gamescharting.com. Ancien joueur hardcore, streamer et collectionneur de jeux vidéo, il baigne dans l'industrie vidéoludique depuis plus de 15 ans, notamment comme consultant pour les plus grands comparateurs de prix de jeux vidéo. Passionné par la data, l'IA et les opportunités du numérique, il décrypte sur Pro-Gamer.fr les métiers du jeu vidéo, la monétisation (streaming, e-sport, création de contenu) et le matériel gaming avec un regard d'expert de terrain.