Double authentification disparue et mot de passe modifiable sans vérification : pourquoi la refonte « vibe-coded » de Humble Bundle alerte les joueurs PC
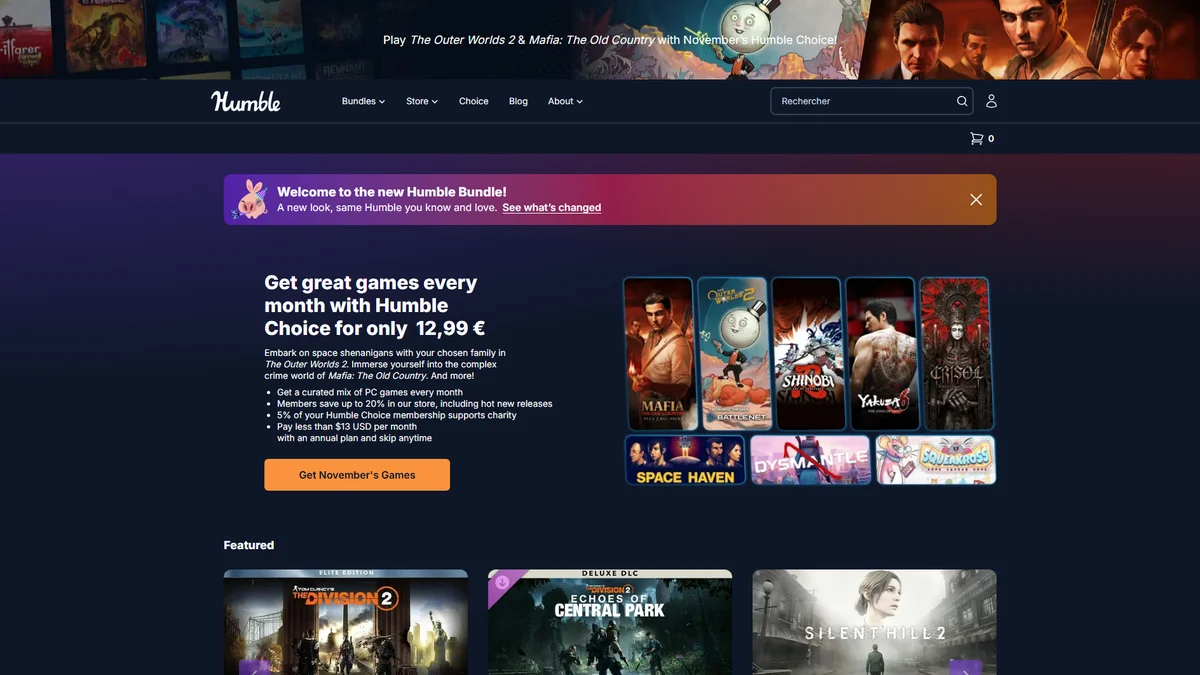
Accueillis par une bannière « Welcome to the new Humble Bundle » promettant un nouveau visage pour la boutique caritative sur PC, les joueurs ont vite déchanté en inspectant les paramètres de leur compte ce 12 novembre 2026. Derrière une interface que de nombreux développeurs et membres du subreddit r/humblebundles qualifient de refonte « vibe-coded » générée à la hâte par intelligence artificielle, la mise à jour a purement et simplement fait sauter plusieurs verrous de sécurité fondamentaux sur les comptes clients.
Disparition du 2FA, mots de passe sans contrôle et jetons de session maintenus
Le premier signal d’alarme concerne l’authentification à deux facteurs (2FA). Jusqu’ici protégés par des codes temporaires TOTP générés via des applications d’authentification, les utilisateurs ont découvert que l’option a intégralement disparu des paramètres de sécurité de Humble Bundle. Pire encore, le portail ne réclame plus aucun code de double validation au moment de la connexion.
En creusant le fonctionnement du nouveau panneau de gestion des identifiants, les membres de la communauté ont mis au jour trois failles d’architecture particulièrement préoccupantes pour la protection des données personnelles :
- Modification du mot de passe à l’aveugle : lorsqu’une session est ouverte, n’importe qui ayant accès au navigateur peut enregistrer un nouveau mot de passe sans jamais devoir saisir le mot de passe actuel, ni même confirmer deux fois la nouvelle saisie.
- Changement d’adresse e-mail sans alerte sur l’ancienne boîte : remplacer l’adresse électronique rattachée au profil n’envoie aucune demande de validation ni aucun courriel d’alerte à l’adresse d’origine. La notification part uniquement vers la nouvelle adresse renseignée, facilitant le détournement silencieux d’un compte.
- Jetons de session non révoqués : même après une mise à jour du mot de passe, les jetons de session actifs (session tokens) ne sont pas invalidés côté serveur, laissant une connexion tierce éventuellement compromise toujours ouverte.
Pourquoi il faut supprimer vos moyens de paiement enregistrés dès maintenant
Ces oublis de conception tombent au pire moment pour les habitués de la plateforme. De nombreux joueurs conservent en effet une carte bancaire ou un compte PayPal pré-enregistré pour le prélèvement automatique de leur abonnement mensuel, d’autant que le Humble Choice de novembre 2026 attire actuellement une forte affluence grâce à Mafia: The Old Country, The Outer Worlds 2 et SHINOBI: Art of Vengeance.
En l’absence de double authentification et de révocation des sessions actives, la consigne partagée par les spécialistes en sécurité de la communauté est claire : connectez-vous immédiatement à vos paramètres de facturation sur Humble Bundle et supprimez toute carte bancaire enregistrée en attendant le déploiement d’un correctif officiel. Ironie du sort, plusieurs acheteurs rapportent également que la case permettant de rester connecté ne fonctionne plus, tandis que d’autres se heurtent à des erreurs internes au moment de valider un panier ou tombent sur des pages d’erreur 404 lorsqu’ils tentent d’ouvrir un ticket auprès du support client.

Une bibliothèque de clés Steam devenue un casse-tête pour les collectionneurs
Au-delà de l’urgence sécuritaire, l’ergonomie générale de cette nouvelle mouture essuie un tir de barrage nourri. Les utilisateurs qui accumulent des centaines de packs caritatifs depuis plus de dix ans constatent que la bibliothèque remaniée ne permet plus de filtrer ni de distinguer visuellement les clés déjà activées (redeemed) des clés encore disponibles. Là où la récente mise à jour majeure du client Steam s’efforçait justement d’assainir la gestion des bibliothèques PC, le nouveau portail de Humble Bundle supprime les dates d’achat, masque l’historique des montants dépensés, casse les scripts communautaires comme humble-cli et réduit drastiquement le nombre de jeux affichés par page.
Plusieurs observateurs soulignent que l’agencement visuel des menus et des composants ressemble trait pour trait aux modèles d’interfaces web générés par les grands modèles de langage comme Claude ou Gemini, tout en gommant l’affichage public du nombre total de bundles vendus et le détail des sommes reversées aux associations caritatives sur les pages de présentation.
Mon avis
Quand on développe des applications web au quotidien, voir une boutique historique pousser en production un formulaire qui modifie un mot de passe sans vérifier l’ancien ni révoquer les jetons de session donne des sueurs froides. Je suis la première à utiliser des assistants de code pour accélérer le prototypage d’une interface, mais le « vibe coding » sans audit de sécurité backend ni recette sérieuse sur les routes d’authentification est une faute impardonnable. On ne remplace pas dix ans de logique métier et de gestion de clés par une façade générique en espérant que personne ne regardera sous le capot.
L’éclairage de Grimtag côté portefeuille PC : Si vous êtes abonné à Humble Choice ou que vous achetez des bundles depuis des années, ne perdez pas une minute : retirez votre carte bancaire et déliez PayPal de votre profil dès aujourd’hui. Tant que l’authentification à deux facteurs TOTP et la confirmation par e-mail sur l’adresse d’origine ne sont pas rétablies, laisser un moyen de paiement actif et des dizaines de clés Steam non réclamées sans protection revient à laisser la porte de son compte grande ouverte.
Retrouvez Pro-Gamer en priorité sur Google
Ajoutez pro-gamer.fr à vos sources préférées pour retrouver nos guides et actus directement dans votre flux Google Discover et vos résultats de recherche.
Consultant SEO depuis plus de 20 ans et entrepreneur digital, Charles « Grimtag » est le fondateur de Pro-Gamer.fr, Retrocharting.com et Gamescharting.com. Joueur compétitif, streamer et collectionneur de jeux rétro, il évolue dans l'industrie du jeu vidéo depuis plus de 15 ans, notamment comme consultant pour des plateformes leaders de comparaison de prix. Passionné par la donnée de performance en temps réel et la technologie gaming, il analyse l'esport compétitif, les benchmarks hardware et l'écosystème des créateurs sur Pro-Gamer.fr avec un regard de joueur authentique.